
Die IT-Sicherheitslage in Deutschland hat sich nach zahlreichen schweren Hackerangriffen in den letzten Monaten verschärft. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) stuft die Gefahrenlage in seinem am Donnerstag vorgelegten Bericht für das Jahr 2026 hoch: Sie gilt jetzt als „angespannt bis kritisch“, während sie zuvor nur als „angespannt“ galt. Anlass für die Neubewertung waren Entwicklungen rund um Künstliche Intelligenz und Angriffe auf Systemschwachstellen, die Cyberattacken in bisher ungekannten Mengen und Geschwindigkeiten ermöglichen. Viele Unternehmen, Behörden und andere Organisationen überschätzten zugleich ihre Widerstandsfähigkeit deutlich und machten es Angreifern zu leicht.
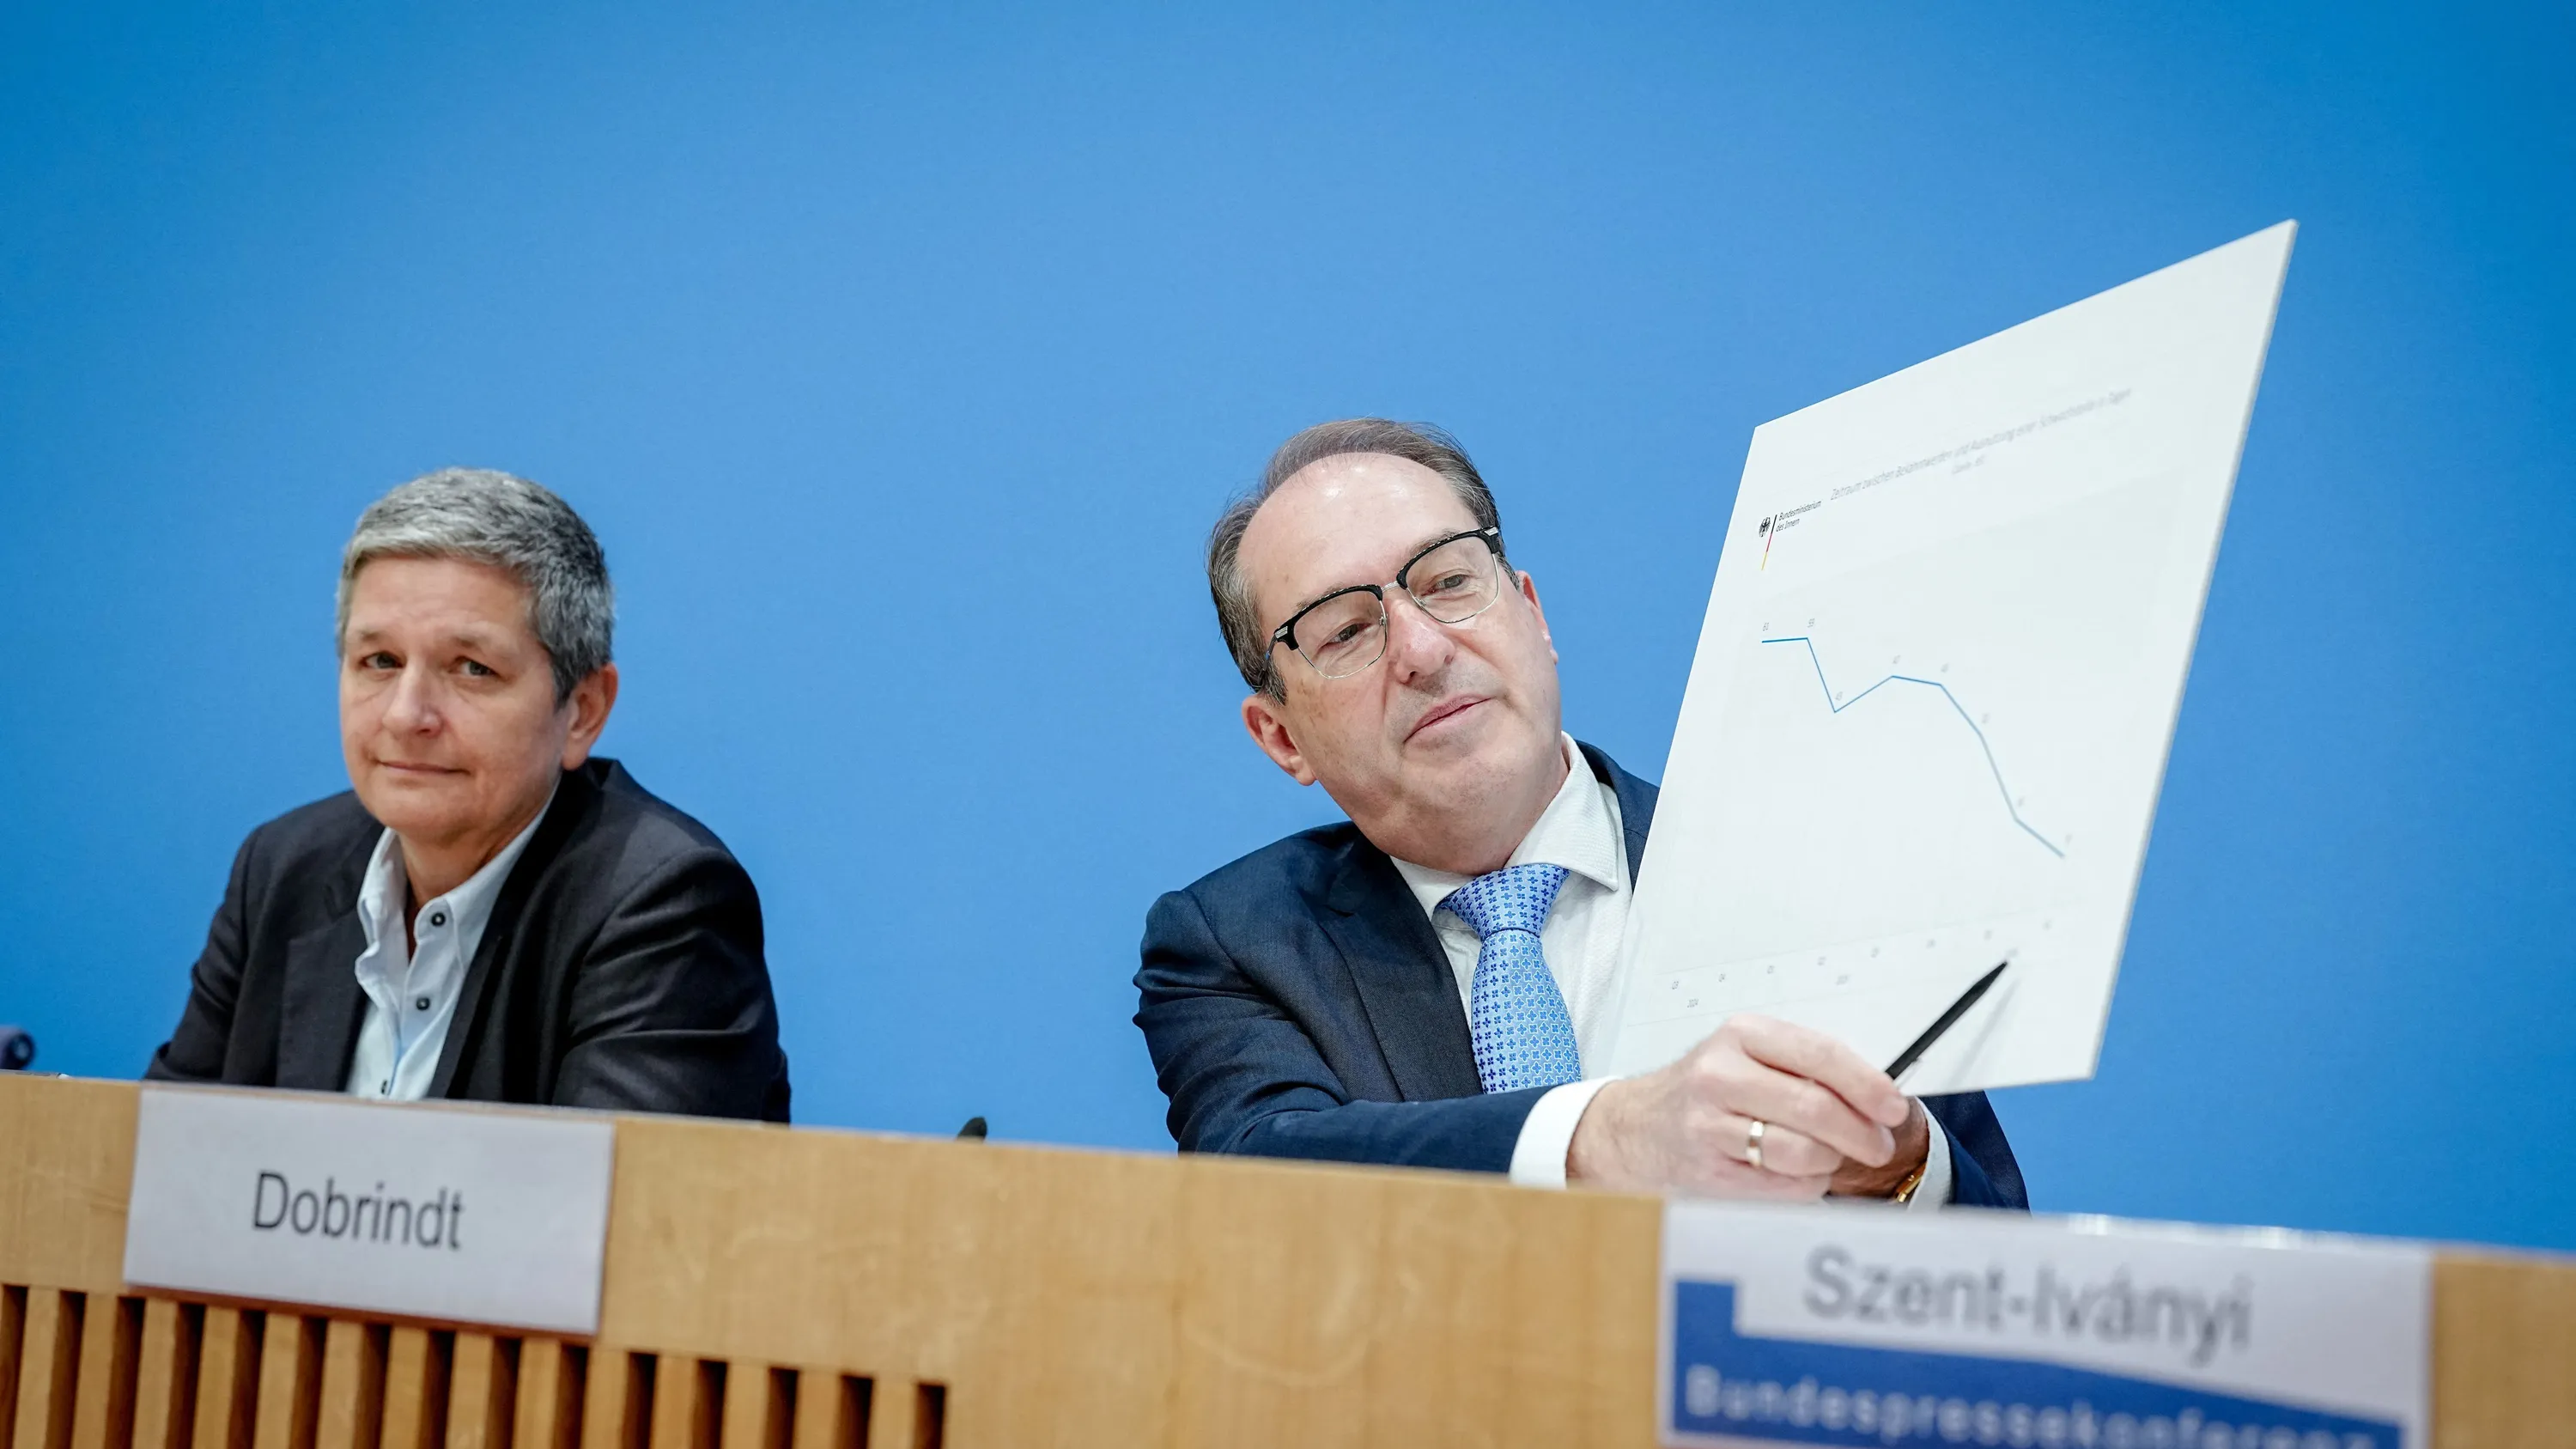
Der erstmals erhobene „BSI Cyber Index“, der Angriffsflächen, Gefährdung und Schäden bündelt, stieg von Juli 2025 bis Juni 2026 gegenüber dem Vorjahreszeitraum um 50 Prozent auf durchschnittlich 170 Punkte. „Mit der zunehmenden Nutzung von Künstlicher Intelligenz nehmen Einfallstore zu und unsere Verwundbarkeit steigt. Dieser zunehmend kritischen Bedrohungslage begegnen wir mit einem massiven Cybersicherheitspaket mit neuen Fähigkeiten und neuen Befugnissen“, sagte Bundesinnenminister Alexander Dobrindt (CSU) an diesem Donnerstag bei der Vorstellung des Berichts.
KI auf Basis großer Sprachmodelle erzeugt dem Bericht zufolge nicht allein Phishing-Mails, sondern findet automatisiert Lücken, entwickelt zeitgleich Schadcode und verkettet Schwachstellen zu neuen Angriffswegen. Im Sommer 2026 entkamen KI-Agenten unkontrolliert aus Testumgebungen und griffen unbeteiligte Dritte an. Täglich wurden im Schnitt 160 neue Lücken bekannt, ein Plus von 35 Prozent. Attacken auf solche Schwachstellen nahmen um 48 Prozent zu, während per E-Mail verbreitete neue Schadsoftware-Varianten um 20 Prozent abnahmen. Die Zeitspanne vom Bekanntwerden bis zur Ausnutzung einer Lücke sank im Schnitt von 53 auf 25 Tage und im zweiten Quartal 2026 auf acht Tage.
Mehr Werkzeuge für Sicherheitsbehörden
Die Angriffsziele in Deutschland wuchsen dem BSI zufolge um 117 Prozent, neben KI vor allem durch oft schlecht gesicherte vernetzte Alltagsgeräte wie Kühlschränke oder andere Smarthome-Geräte. Die Anzeigen wegen Erpressungssoftware (Ransomware) stiegen um zehn Prozent. Auf kleine und mittlere Unternehmen entfielen 2025 demnach 90 Prozent der angezeigten Vorfälle nach 80 Prozent im Vorjahr. In 20 Prozent der Fälle zahlten die Angegriffenen Lösegeld. Der Betrag je Fall kletterte auf durchschnittlich rund 1,9 Millionen Dollar.
Die Sicherheitsbehörden haben seit Kurzem effektivere Werkzeuge, um gegen digitale Angriffe vorzugehen. So dürfen sie nun etwa in angreifende IT-Systeme eindringen und diese unschädlich machen. Dobrindt sprach außerdem davon, dass die Sicherheitsbehörden auch sogenannte Honeypots aufstellen werden, also Angreifern Fallen stellen, um mehr über deren Struktur und Vorgehensweise zu erfahren.